2013-12-16來源:金山安全中心
沿用了十多年的安全認(rèn)證體系正面臨前所未有的挑戰(zhàn)。金山毒霸安全中心不久前全球率先發(fā)現(xiàn)了一個系統(tǒng)高危漏洞“畫皮”,影響所有Windows系統(tǒng)。病毒木馬等惡意程序利用該漏洞可輕松繞過99%的殺毒軟件。微軟今日發(fā)布了針對性的安全補(bǔ)丁,并對金山毒霸公開致謝。
微軟在“補(bǔ)丁星期二”(美國時間)照例更新了12月份的安全補(bǔ)丁,今日共修復(fù)了11個系統(tǒng)漏洞,其中公告號為“MS13-098”的補(bǔ)丁尤其嚴(yán)重,影響到全球所有Windows版本,包括Windows XP/Server 2003/Vista/Server 2008/Windows 7/Server 2008/Windows 8//Windows 8.1/Server 2012,甚至Windows RT/Windows RT 8.1等。
該“畫皮”漏洞之所以被定義為高危級別,是因為它突破了數(shù)字簽名這一基礎(chǔ)安全認(rèn)定技術(shù)。傳統(tǒng)認(rèn)識上,殺毒軟件對程序進(jìn)行安全分析的一個非常重要的依據(jù)就是數(shù)字簽名。它相當(dāng)于軟件程序在電腦系統(tǒng)中的身份證號碼,每個合法程序都擁有唯一的簽名信息,如果此文件被惡意篡改,簽名信息就會失效。
擁有正常身份證信息的公民都是良民,基于這樣的判定體系,殺毒軟件將一些擁有數(shù)字簽名的安全度較高的文件信息添加到白名單,比如QQ、迅雷等正規(guī)的、大型的軟件公司的相關(guān)文件,殺毒軟件掃描這些文件的時候就不會耗費太多的時間,分析速度就提高了。
但是,金山毒霸發(fā)現(xiàn)的此“畫皮”漏洞顛覆了業(yè)界對程序安全驗證的傳統(tǒng)認(rèn)識。利用此漏洞,病毒木馬等惡意程序可以植入或者篡改合法程序而不改變其數(shù)字簽名,從而繞過幾乎所有殺毒軟件的查殺。這就相當(dāng)于“畫皮”,她看起來是一個正常的人類,你讓她進(jìn)入自己的家門,但其實她內(nèi)在是一只惡鬼!拿最常見的文件做例子更容易理解:
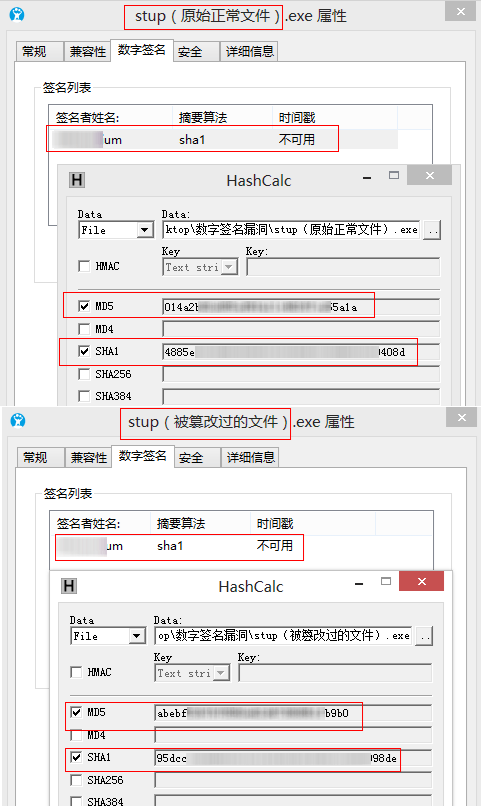
圖:正常程序文件(上)被篡改為后(下),兩個文件哈希值不同,簽名完全正常
“畫皮”漏洞會帶來許多不確定的安全風(fēng)險。由于能躲過殺毒軟件的查殺,各種病毒均有可能溜進(jìn)網(wǎng)民的系統(tǒng),竊取網(wǎng)民隱私,盜取敏感商業(yè)文檔,甚至記錄網(wǎng)銀賬戶和密碼,直接將銀行資產(chǎn)劃走……給網(wǎng)民帶來無法彌補(bǔ)的重大損失。
金山毒霸安全中心9月份發(fā)現(xiàn)了“畫皮”漏洞后,立即向微軟安全中心通報了“畫皮”漏洞的全部細(xì)節(jié),并對自己的防御查殺體系做了修正。由于影響面甚廣,微軟修復(fù)此漏洞花了大約3個月的時間。微軟安全團(tuán)隊在漏洞公告中對金山毒霸安全中心的這一發(fā)現(xiàn)表達(dá)了謝意。
微軟和金山毒霸安全中心建議網(wǎng)民盡快更新該漏洞補(bǔ)丁,防患于未然,避免不必要的損失。不愿更新系統(tǒng)補(bǔ)丁的網(wǎng)民可以安裝金山毒霸,目前市場上只有金山毒霸對此漏洞可能引發(fā)的病毒威脅進(jìn)行了專業(yè)防范。
金山毒霸擁有超過1.5億用戶,每天均能捕獲海量的病毒樣本,正是基于對此大規(guī)模的樣本進(jìn)行的專業(yè)分析,才能夠在全球最早發(fā)現(xiàn)“畫皮”漏洞。
附微軟感謝金山毒霸安全中心頁面鏈接及截圖:
http://technet.microsoft.com/en-us/security/bulletin/ms13-098#section24

附與數(shù)字簽名有關(guān)的安全漏洞被攻擊者利用會引發(fā)嚴(yán)重后果:
2013年7月,有國外安全廠商曾發(fā)現(xiàn)99%的安卓系統(tǒng)存在一個類似Windows“畫皮”漏洞的數(shù)字簽名漏洞,攻擊者可隨意篡改安卓應(yīng)用程序(.apk)而使文件的數(shù)字簽名不變,漏洞細(xì)節(jié)公布不到兩周,多家安全廠商就在多個國內(nèi)安卓軟件市場發(fā)現(xiàn)數(shù)以萬計的安卓病毒利用數(shù)字簽名漏洞傳播。這個高危漏洞的嚴(yán)重危害引起全行業(yè)的普遍關(guān)注,相關(guān)新聞被大量媒體轉(zhuǎn)載。
在2013年度最后一個月度安全更新中,IE漏洞再次被提及。相關(guān)漏洞可導(dǎo)致網(wǎng)頁掛馬攻擊:根據(jù)漏洞定制特別的網(wǎng)頁,通過電子郵件、社交網(wǎng)絡(luò)發(fā)布攻擊網(wǎng)址,存在漏洞的電腦點擊攻擊鏈接,就會偷偷安裝木馬。攻擊者利用圖形組件中的安全漏洞(公告號:MS13-096)可以構(gòu)造特別的TIFF圖片文件,在Office文檔中嵌入這種圖片文件,打開文檔就會中毒。
附:微軟2013年12月份補(bǔ)丁信息
1、Microsoft圖形組件中的漏洞可能允許遠(yuǎn)程執(zhí)行代碼
安全公告:MS13-096
知識庫編號:KB2901674\KB2850047\KB2817641
級別:嚴(yán)重
描述:此安全更新可解決Microsoft Windows , Microsoft Office和微軟的Lync一個公開披露的漏洞。該漏洞可能允許遠(yuǎn)程執(zhí)行代碼,如果用戶查看內(nèi)容包含特制的TIFF文件。
影響系統(tǒng):vista_32/64(SP2);Microsoft Office 2003 SP3;Microsoft Office 2007 SP3;
2、Internet Explorer累積安全更新
安全公告:MS13-097
知識庫編號:KB2898785
級別:嚴(yán)重
描述:此安全更新可解決Internet Explorer中七個秘密報告的漏洞。如果用戶使用Internet Explorer查看特制網(wǎng)頁,最嚴(yán)重的漏洞可能允許遠(yuǎn)程執(zhí)行代碼。成功利用最嚴(yán)重的漏洞誰的攻擊者可以獲得相同的用戶權(quán)限為當(dāng)前用戶。那些帳戶被配置為在系統(tǒng)上擁有較少用戶權(quán)限的用戶比具有誰管理用戶權(quán)限的用戶可以影響較小。
影響系統(tǒng):XP(SP3);vista_32/64(SP2);2003(SP2);win7_32/64(SP1);win8_32/64(SP0)
3、Windows數(shù)字簽名漏洞可能允許遠(yuǎn)程執(zhí)行代碼
安全公告:MS13-098
知識庫編號:KB2893294
級別:嚴(yán)重
描述:此安全更新解決了Microsoft Windows中一個秘密報告的漏洞。該漏洞可能允許遠(yuǎn)程執(zhí)行代碼,如果用戶或應(yīng)用程序運行或安裝一個特制的簽名移植可執(zhí)行(PE )受影響的系統(tǒng)上的文件。
影響系統(tǒng):XP(SP3);vista_32/64(SP2);2003(SP2);win7_32/64(SP1);win8_32/64(SP0)
4、Microsoft腳本運行時對象庫中的漏洞可能允許遠(yuǎn)程執(zhí)行代碼
安全公告:MS13-099
知識庫編號:KB2892074\KB2892075
級別:嚴(yán)重
描述:此安全更新解決了Microsoft Windows中一個秘密報告的漏洞。如果攻擊者說服用戶訪問特制網(wǎng)站或承載特制內(nèi)容的網(wǎng)站,該漏洞可能允許遠(yuǎn)程執(zhí)行代碼。成功利用此漏洞誰的攻擊者可以獲得相同的用戶權(quán)限的本地用戶。
影響系統(tǒng):XP(SP3);vista_32/64(SP2);2003(SP2);win7_32/64(SP1);win8_32/64(SP0)
5、Windows內(nèi)核模式驅(qū)動程序的漏洞可能允許特權(quán)提升
安全公告:MS13-101
知識庫編號:KB2893984\KB2887069
級別:重要
描述:此安全更新可解決Microsoft Windows中五個秘密報告的漏洞。更嚴(yán)重的漏洞可能允許特權(quán)提升如果攻擊者登錄到系統(tǒng)并運行特制的應(yīng)用程序。攻擊者必須擁有有效的登錄憑據(jù)并能本地登錄才能利用此漏洞。
影響系統(tǒng):XP(SP3);vista_32/64(SP2);2003(SP2);win7_32/64(SP1);win8_32/64(SP0)
6、LPC客戶端或LPC服務(wù)器的漏洞可能允許特權(quán)提升
安全公告:MS13-102
知識庫編號:KB2898715
級別:重要
描述:此安全更新可解決Windows中一個秘密報告的漏洞。該漏洞可能允許特權(quán)提升如果攻擊者發(fā)送了特制的LPC端口信息,任何LPC消費者或服務(wù)器。成功利用此漏洞誰攻擊者可隨后安裝程序,查看,更改或刪除數(shù)據(jù);或者創(chuàng)建新帳戶擁有完全用戶權(quán)限。攻擊者必須擁有有效的登錄憑據(jù)并能本地登錄才能利用此漏洞。
影響系統(tǒng):XP(SP3);2003(SP2)
7、Microsoft Office共享組件的漏洞可能允許繞過安全功能
安全公告:MS13-106
知識庫編號:KB2850022
級別:重要
描述:此安全更新解決了一個公開披露的漏洞在Microsoft Office共享,目前正在開發(fā)的組件。如果用戶查看特制的網(wǎng)頁在Web瀏覽器能夠?qū)嵗腃OM組件,如Internet Explorer中的漏洞可能允許安全功能繞過。在網(wǎng)頁瀏覽攻擊情形中,成功利用此漏洞誰攻擊者可以繞過地址空間布局隨機(jī)化(ASLR )安全特性,這有助于保護(hù)用戶從一個廣泛的一類漏洞。本身的安全功能繞過不允許任意代碼執(zhí)行。然而,攻擊者可以在與另一個漏洞,比如一個遠(yuǎn)程執(zhí)行代碼漏洞,該漏洞采取ASLR繞過的優(yōu)勢來運行任意代碼一起使用ASLR繞過漏洞。
影響系統(tǒng):Microsoft Office 2007 SP3
8、惡意軟件刪除工具
安全公告:無
知識庫編號:890830-V67
級別:重要
描述:此工具可以檢查您的計算機(jī)是否受到特殊流行惡意軟件(包括 Blaster、Sasser 和 Mydoom)的感染,并在找到感染時幫助將其刪除。
影響系統(tǒng):XP(SP3);vista_32/64(SP2);2003(SP2);win7_32/64(SP0);win7_32/64(SP1);win8_32/64(SP0)
9、Adobe Flash Player 安全更新
安全公告:無
知識庫編號:KB660030
級別:重要
描述:修復(fù)Flash Player 11.9.900.170或更早版本中的漏洞。
影響系統(tǒng):XP(SP3);vista_32/64(SP2);2003(SP2);win7_32/64(SP1)
10、Windows 8 的 Internet Explorer Flash Player 的更新
安全公告:無
知識庫編號:KB2907997
級別:重要
描述:Microsoft 宣布提供一個適用于 Windows 8、Windows Server 2012 和 Windows RT 所有受支持版本上的 Internet Explorer 10 中的 Adobe Flash Player 的更新。通過更新包含在 Internet Explorer 10 中的受影響的 Adobe Flash 庫,此更新解決了 Adobe Flash Player 中的漏洞。
影響系統(tǒng):win8_32/64(SP0)
更多詳情,可參考微軟安全公告摘要
(http://technet.microsoft.com/en-us/security/bulletin/ms13-dec)
版權(quán)所有? 2010 - 2026 北京靈豹智能科技有限公司 京ICP備2025133740號-18
地址:北京市朝陽區(qū)萬東科技文創(chuàng)園11號樓 電話:0756-3327084