2012-02-17來(lái)源:金山安全中心
摘要:02月20日,國(guó)內(nèi)專(zhuān)業(yè)互聯(lián)網(wǎng)安全公司金山網(wǎng)絡(luò)正式發(fā)布《2011-2012中國(guó)互聯(lián)網(wǎng)安全研究報(bào)告》。報(bào)告指出,去年全年新增病毒總數(shù)再次下滑,而針對(duì)網(wǎng)購(gòu)的攻擊則日益普遍,釣魚(yú)網(wǎng)站取代病毒木馬成為互聯(lián)網(wǎng)第一大安全威脅,每月攔截網(wǎng)民訪(fǎng)問(wèn)次數(shù)比去年激增了100倍。
關(guān)鍵詞:中國(guó) 互聯(lián)網(wǎng)安全 研究報(bào)告 2011-2012
第一章 2011年度互聯(lián)網(wǎng)安全威脅四大特征
1. 釣魚(yú)網(wǎng)站取代病毒木馬成為首要安全威脅
2. 網(wǎng)購(gòu)木馬呈現(xiàn)增長(zhǎng)趨勢(shì) 網(wǎng)購(gòu)攻擊日益嚴(yán)重
3. 電腦病毒制造者向手機(jī)安卓平臺(tái)轉(zhuǎn)移
4. 社會(huì)化媒體成為詐騙傳播新寵
第二章 安全風(fēng)險(xiǎn)統(tǒng)計(jì)數(shù)據(jù)
1. 病毒感染統(tǒng)計(jì)與分布
2. Android手機(jī)病毒感染數(shù)據(jù)
3. 釣魚(yú)網(wǎng)站統(tǒng)計(jì)
4. 網(wǎng)購(gòu)相關(guān)統(tǒng)計(jì)
第三章 2011年度重大安全事件
1. 個(gè)人隱私非法泄露
2. 網(wǎng)購(gòu)木馬搶劫案
3. 商業(yè)銀行動(dòng)態(tài)口令升級(jí)群發(fā)短信詐騙
4. 首個(gè)QQ群蠕蟲(chóng)被截獲
5. 新浪微博遭遇XSS蠕蟲(chóng)攻擊
6. “我的照片”QQ病毒傳播廣泛
7. Android手機(jī)惡意軟件迅猛增長(zhǎng)
8. 兩高院通過(guò)辦理計(jì)算機(jī)信息安全刑事案件司法解釋
9. 淘寶客欺騙者病毒干擾淘寶店經(jīng)營(yíng)
10. 社交網(wǎng)站風(fēng)生水起,安全威脅與之伴行
第四章 年度十大病毒
1.鬼影病毒
2.QQ群蠕蟲(chóng)病毒
3.變形金剛盜號(hào)木馬
4.輸入法盜號(hào)木馬
5.QQ假面病毒
6.空格幽靈病毒
7.DNF(地下城與勇士)假面病毒
8.淘寶客劫持木馬
9.新型QQ大盜
10.網(wǎng)購(gòu)木馬
第五章 流行病毒的破壞現(xiàn)象
第六章 病毒傳播渠道分析
第七章 新威脅
1. 服務(wù)器成為重點(diǎn)攻擊目標(biāo)
2. 騙術(shù)仍將層出不窮
3. 病毒灰色化
4. 針對(duì)移動(dòng)互聯(lián)網(wǎng)的攻擊會(huì)更加劇烈
金山毒霸云安全中心數(shù)據(jù)顯示:2011年釣魚(yú)網(wǎng)站增速明顯,下半年進(jìn)入集中爆發(fā)期,2011全年新增釣魚(yú)網(wǎng)站數(shù)量達(dá)到45萬(wàn)個(gè),2011年12月當(dāng)月新增釣魚(yú)網(wǎng)站是1月份的兩倍以上。2011年11月,金山毒霸攔截釣魚(yú)網(wǎng)站次數(shù)達(dá)到11億次,(而2010年最高峰也僅有1000萬(wàn)次),受影響網(wǎng)民約占總數(shù)的10%,網(wǎng)民平均每瀏覽14個(gè)網(wǎng)頁(yè)就有一次遇到釣魚(yú)網(wǎng)站。
2011年金山毒霸攔截新增病毒達(dá)到1230萬(wàn)個(gè),較2010年呈現(xiàn)下降趨勢(shì),日平均攔截次數(shù)約500萬(wàn)次。2011年,釣魚(yú)網(wǎng)站的攔截次數(shù)是病毒木馬的5倍之多,釣魚(yú)網(wǎng)站已經(jīng)成為中國(guó)互聯(lián)網(wǎng)安全的首要威脅。
釣魚(yú)網(wǎng)站的制造手法也呈現(xiàn)多樣性和技術(shù)性,從直接復(fù)制偽造知名網(wǎng)站的頁(yè)面,到利用XSS的漏洞攻擊、制造多次跳轉(zhuǎn)來(lái)達(dá)成釣魚(yú)的目的。
2011年,網(wǎng)購(gòu)木馬呈現(xiàn)增長(zhǎng)趨勢(shì),表現(xiàn)十分活躍。網(wǎng)購(gòu)木馬經(jīng)營(yíng)者大多使用QQ、淘寶旺旺等聊天工具實(shí)施一對(duì)一的詐騙,隱藏性很強(qiáng),成功率很高,危害性極大。2011年3月,知名互聯(lián)網(wǎng)交互設(shè)計(jì)專(zhuān)家“一葉千鳥(niǎo)”網(wǎng)購(gòu)被騙5萬(wàn)余元。
金山毒霸云安全中心數(shù)據(jù)顯示,2011年,金山毒霸網(wǎng)購(gòu)保鏢日平均保護(hù)2000萬(wàn)次網(wǎng)購(gòu)操作,日均覆蓋500萬(wàn)網(wǎng)民。由于網(wǎng)購(gòu)涉案金額具有金額小,取證難等問(wèn)題,一旦受害維權(quán)難度極大。為此,金山毒霸推出了敢賠模式,用戶(hù)在開(kāi)啟敢賠功能的情況下,由于釣魚(yú)或者木馬導(dǎo)致網(wǎng)購(gòu)被騙,金山公司將進(jìn)行賠付。
除了進(jìn)行一對(duì)一的詐騙以外,部分網(wǎng)購(gòu)木馬還主要針對(duì)瀏覽器進(jìn)行重點(diǎn)突破,2011年,金山毒霸經(jīng)常截獲網(wǎng)購(gòu)木馬主動(dòng)推薦瀏覽器的情況,用戶(hù)使用該瀏覽器進(jìn)行購(gòu)物,被害風(fēng)險(xiǎn)極大。金山毒霸提示用戶(hù),網(wǎng)購(gòu)時(shí)請(qǐng)謹(jǐn)慎選擇瀏覽器,如果瀏覽器阻止第三方安全軟件在用戶(hù)網(wǎng)購(gòu)時(shí)進(jìn)行保護(hù),請(qǐng)及時(shí)切換瀏覽器。
高性能智能手機(jī)和平板電腦市場(chǎng)份額的快速增長(zhǎng),以及手機(jī)購(gòu)物、手機(jī)游戲等應(yīng)用的風(fēng)靡,引發(fā)了手機(jī)安全威脅的爆發(fā),電腦病毒制造者將主要詐騙陣地從PC轉(zhuǎn)移到手機(jī)。
金山手機(jī)衛(wèi)士云安全中心數(shù)據(jù)顯示,2011年安卓平臺(tái)的惡意軟件增長(zhǎng)速度迅猛,據(jù)樣本數(shù)統(tǒng)計(jì),年末日均新增病毒數(shù)量比年初增長(zhǎng)十倍。全年安卓平臺(tái)新增病毒數(shù)量23681個(gè),受害用戶(hù)1037萬(wàn)人,其中660萬(wàn)手機(jī)用戶(hù)是在手機(jī)論壇或手機(jī)安卓市場(chǎng)下載軟件時(shí)中毒。
而智能手機(jī)的惡意軟件類(lèi)型也呈現(xiàn)多樣化,從最開(kāi)始的暗扣話(huà)費(fèi)、訂購(gòu)服務(wù)、浪費(fèi)流量、消耗電力,發(fā)展到竊取隱私和云端控制手機(jī)。2011年底,數(shù)以千萬(wàn)計(jì)的智能手機(jī)被曝植入CIQ手機(jī)間諜,一時(shí)引發(fā)全球矚目。
軟件漏洞也是黑客攻擊的另一個(gè)重要通道,2011年,數(shù)個(gè)智能手機(jī)管理軟件的安全漏洞曝光,安卓平臺(tái)手機(jī)接入無(wú)線(xiàn)局域網(wǎng)后,攻擊者可以輕易獲得手機(jī)中存放的個(gè)人隱私數(shù)據(jù)。
2011年,惡意傳播者利用人們社會(huì)心理而非技術(shù)手段實(shí)施欺詐的案例增長(zhǎng)十分明顯,這種趨勢(shì)未來(lái)會(huì)愈演愈烈。防范這種社會(huì)工程欺詐和假冒社交熟人欺詐,僅靠安全軟件不行,最關(guān)鍵的還在于網(wǎng)民要提高自己的安全意識(shí)。
惡意軟件傳播者往往通過(guò)盜取網(wǎng)民登錄信息,利用熱門(mén)的社會(huì)化媒體微博、SNS社區(qū)等發(fā)送中獎(jiǎng)、送禮或廣告等釣魚(yú)網(wǎng)站實(shí)施進(jìn)一步的欺詐攻擊。由于社交媒體多屬于熟人網(wǎng)絡(luò),用戶(hù)極易放松警惕最終受騙。
1) 新增病毒總數(shù)再次下滑
2011年金山毒霸捕獲新增病毒1230萬(wàn)個(gè),從新增病毒總量來(lái)看,這是自2010年來(lái)的再次下滑。
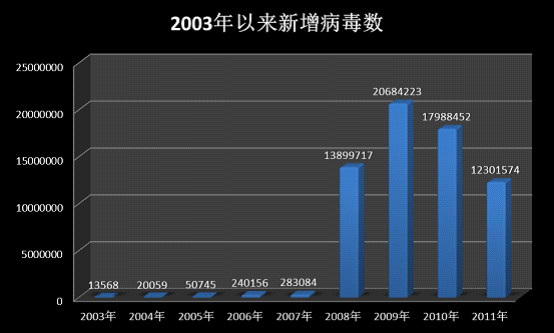
圖 1 每年新增病毒數(shù)量統(tǒng)計(jì)(2003年以來(lái))
2) 沿海省份是病毒感染或網(wǎng)絡(luò)攻擊高發(fā)地區(qū)
按病毒感染次數(shù)統(tǒng)計(jì),廣東、江蘇、浙江位列前三,這與相應(yīng)地區(qū)互聯(lián)網(wǎng)應(yīng)用普及程度吻合。
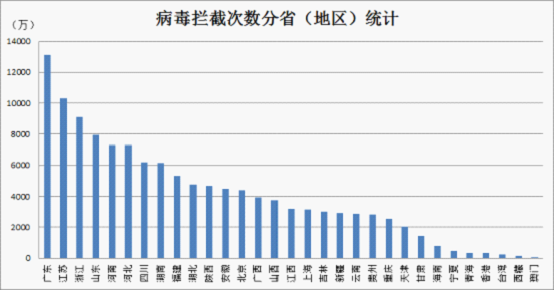
圖 2 分省(地區(qū))統(tǒng)計(jì)病毒攔截次數(shù)
金山毒霸2012中集成的防黑墻功能會(huì)記錄攻擊來(lái)源和攻擊次數(shù)。結(jié)果發(fā)現(xiàn)位于江蘇、浙江、上海、香港、廣東、北京、山東、黑龍江共8個(gè)省市的攻擊源占到總攻擊次數(shù)的75%。
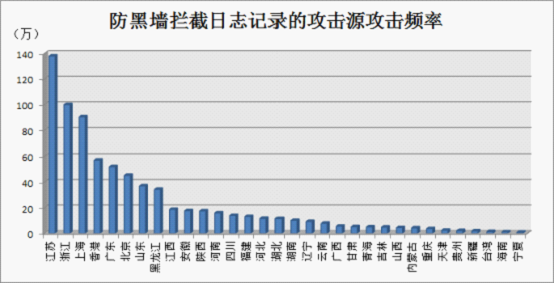
圖 3攻擊頻率統(tǒng)計(jì)(來(lái)源:防黑墻日志)
仔細(xì)分析攻擊源IP,發(fā)現(xiàn)有相當(dāng)一部分位于IDC機(jī)房。表明,這些省份的服務(wù)器托管資源中有較多已被黑客控制,黑客使用這些系統(tǒng)對(duì)其他電腦發(fā)起攻擊。
3) 金山毒霸保護(hù)用戶(hù)免于病毒攻擊的次數(shù)約500萬(wàn)次/天。
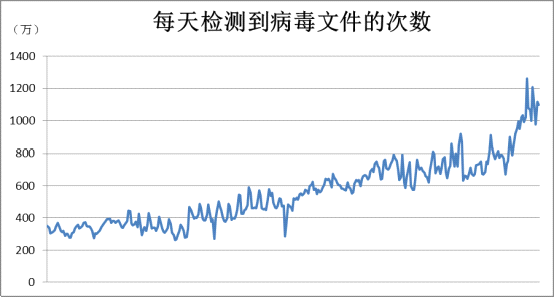
圖 4 金山毒霸云安全系統(tǒng)日攔截次數(shù)
4) 每天檢測(cè)到病毒的電腦占總數(shù)的4~8%,每天檢測(cè)的文件中,有2~7‰帶毒。
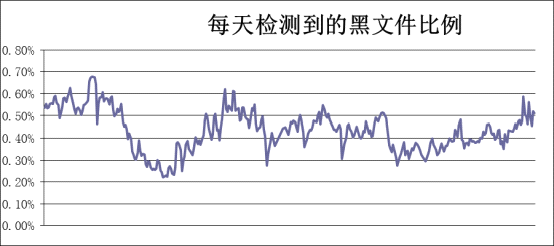
圖 5 金山毒霸云安全系統(tǒng)日攔截黑文件的比例
每檢測(cè)1000個(gè)文件有2~7‰的概率發(fā)現(xiàn)病毒,若按電腦臺(tái)數(shù)統(tǒng)計(jì),則大大高于這個(gè)數(shù)字。下圖顯示,每天有4%-8%的電腦上會(huì)發(fā)現(xiàn)病毒。
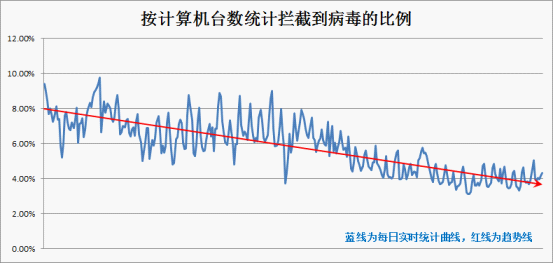
圖 6 云安全系統(tǒng)統(tǒng)計(jì)數(shù)據(jù)(按感染病毒的電腦數(shù)量計(jì))
金山手機(jī)衛(wèi)士云安全中心監(jiān)控到2011全年安卓平臺(tái)新增病毒數(shù)量23681個(gè),受害用戶(hù)1037萬(wàn)人。從每天的樣本數(shù)統(tǒng)計(jì)來(lái)看,1月份日均新增病毒20個(gè),到12月份時(shí),日均新增病毒數(shù)已突破200個(gè),年末日均新增病毒數(shù)量比年初增長(zhǎng)十倍。
對(duì)手機(jī)病毒種類(lèi)進(jìn)行統(tǒng)計(jì),可以看出,惡意廣告的比例增速最為迅猛,這與前幾年流氓軟件在電腦上泛濫的過(guò)程極其相似。
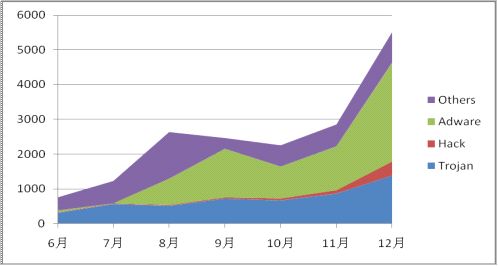
圖 7 2011年新增手機(jī)病毒分類(lèi)統(tǒng)計(jì)
Trojan泛指扣費(fèi)木馬、不包括帶后門(mén)功能的一般病毒;
Hack指后門(mén)病毒,包含一部分捆綁型黑客工具;
Adware指惡意泄漏手機(jī)信息的廣告程序;
Other指捆綁木馬程序及吸費(fèi)后門(mén)的惡意軟件。
扣費(fèi)病毒、惡意監(jiān)聽(tīng)軟件、惡意廣告軟件占到手機(jī)病毒總量的51%,在各類(lèi)Android市場(chǎng)充斥著大量“打包黨”篡改過(guò)的惡意應(yīng)用,(注:打包黨,就是將別人開(kāi)發(fā)的Android軟件拆包后植入惡意程序再繼續(xù)分發(fā)漁利的組織或個(gè)人)。
按手機(jī)病毒的地區(qū)分布看,廣東、北京、江蘇、上海這四個(gè)省市感染量就占了總感染量的80%。
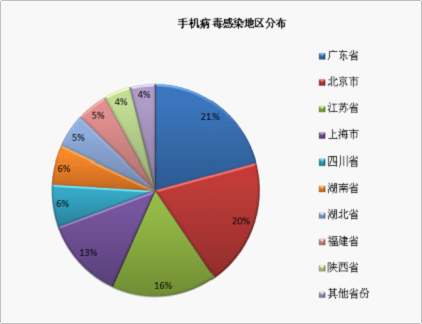
圖 8 手機(jī)病毒感染情況地區(qū)分布
1) 2011年新增釣魚(yú)網(wǎng)站在45萬(wàn)個(gè)左右,年底相比年初約增長(zhǎng)了一倍。
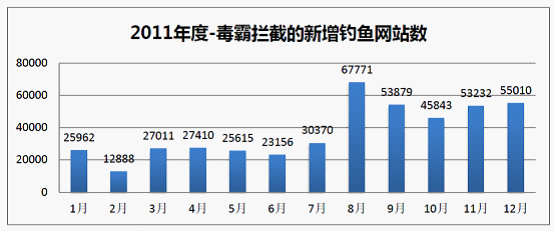
圖 9 2011年新增釣魚(yú)網(wǎng)站數(shù)量
2) 每月釣魚(yú)網(wǎng)站的攔截次數(shù)在4億~11億之間,覆蓋網(wǎng)民4000萬(wàn)至7000萬(wàn)人。這些網(wǎng)民訪(fǎng)問(wèn)到釣魚(yú)網(wǎng)站的概率為5~7%之間,差不多每瀏覽14個(gè)網(wǎng)頁(yè)就有一次碰到釣魚(yú)網(wǎng)站。
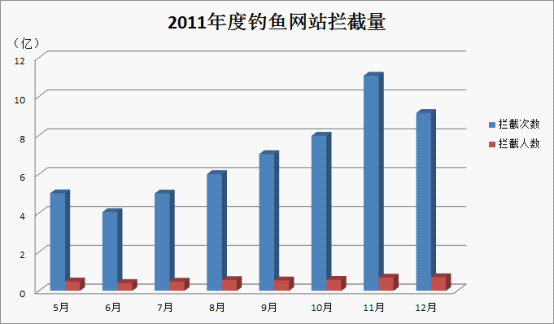
圖 10 2011年5-12月攔截到釣魚(yú)網(wǎng)站的次數(shù)和人數(shù)統(tǒng)計(jì)
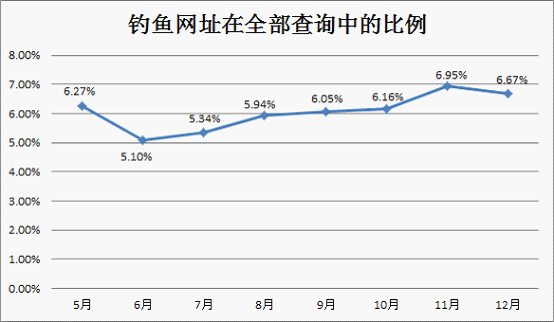
圖 11 2011年5-12月攔截的釣魚(yú)網(wǎng)址占正常網(wǎng)址的比例
而在2010年,金山毒霸每個(gè)月攔截到的釣魚(yú)網(wǎng)站數(shù)量,在最高峰的11月份,也只有1000萬(wàn)次。
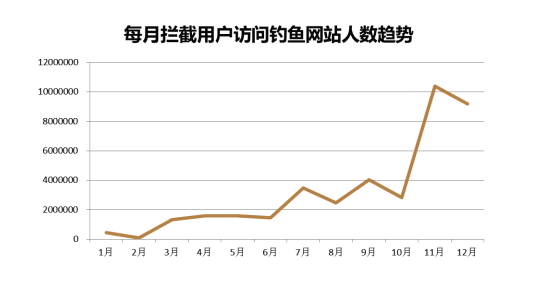
圖 10 2010年金山毒霸攔截釣魚(yú)網(wǎng)站的次數(shù)
3) 淘寶網(wǎng)最受釣魚(yú)網(wǎng)站制作者垂青
在2011年新增的釣魚(yú)網(wǎng)站中,假淘寶獨(dú)占鰲頭,占總量的28.21%,其次是各類(lèi)中獎(jiǎng)。
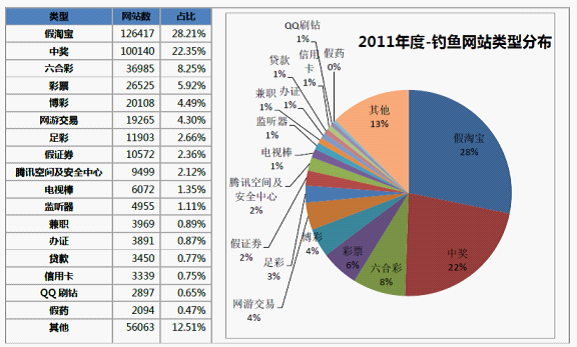
圖 13 釣魚(yú)網(wǎng)站類(lèi)型統(tǒng)計(jì)
4) 81.82%的釣魚(yú)網(wǎng)站服務(wù)器托管于國(guó)外,位于國(guó)內(nèi)的不到20%。
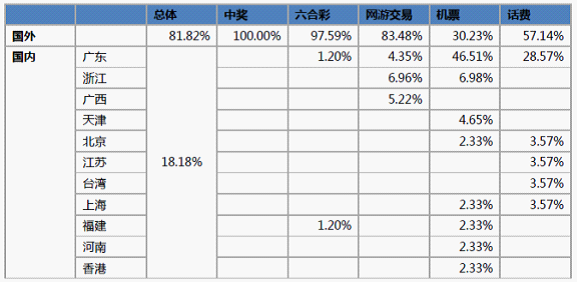
圖 14 釣魚(yú)網(wǎng)站托管服務(wù)器分布
每天啟動(dòng)金山網(wǎng)購(gòu)保鏢的人數(shù)約400萬(wàn)~600萬(wàn),保護(hù)次數(shù)約1400萬(wàn)~2000萬(wàn)。(見(jiàn)統(tǒng)計(jì)表)
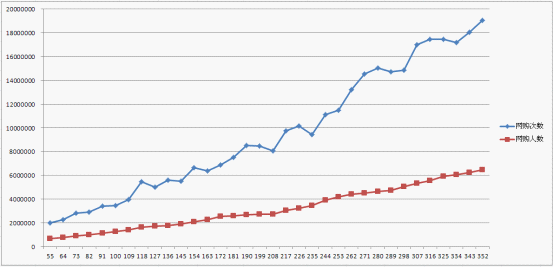
圖 15 金山毒霸網(wǎng)購(gòu)保鏢保護(hù)次數(shù)和人數(shù)統(tǒng)計(jì)
據(jù)金山毒霸安全中心2011年中對(duì)1000余名網(wǎng)購(gòu)被騙受害者專(zhuān)題調(diào)查,全國(guó)各地均有網(wǎng)民受害,近7成受害者被騙金額在500元以下。
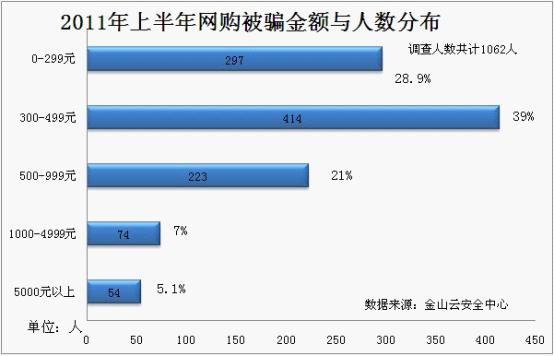
圖 16 網(wǎng)購(gòu)被騙、被盜的金額分布
在2011年上半年的網(wǎng)購(gòu)安全專(zhuān)題調(diào)查中,統(tǒng)計(jì)受害者的被騙或被盜的入口,有60%通過(guò)聊天工具發(fā)生。
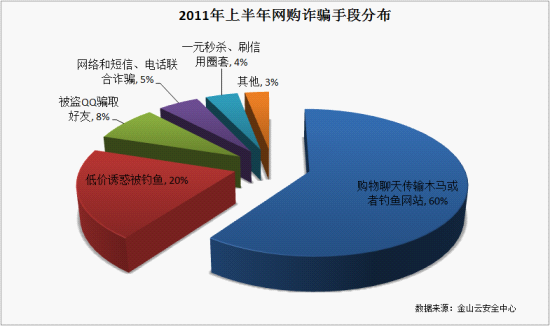
圖 17 網(wǎng)購(gòu)詐騙方式統(tǒng)計(jì)
2011年末,中國(guó)公眾經(jīng)歷了一次大規(guī)模個(gè)人信息泄露事件的洗禮,幾乎人人自危。CSDN、天涯等眾多互聯(lián)網(wǎng)公司信息被公開(kāi)下載,截至12月29日,CNCERT通過(guò)公開(kāi)渠道獲得疑似泄露的數(shù)據(jù)庫(kù)有26個(gè),涉及帳號(hào)、密碼2.78億條。這些信息均為黑客攻擊商業(yè)網(wǎng)站后竊取并泄露到公眾面前,而黑客手中掌握的公眾信息到底有多少,對(duì)公眾還是個(gè)未知數(shù)。
公眾熟悉的殺毒軟件重點(diǎn)在保護(hù)用戶(hù)端的電腦安全,客戶(hù)端安全軟件對(duì)于存儲(chǔ)在運(yùn)營(yíng)商服務(wù)器上數(shù)據(jù)安全鞭長(zhǎng)莫及。此案預(yù)示著未來(lái)會(huì)有更多的攻擊針對(duì)服務(wù)器展開(kāi)。
2011年3月,知名互聯(lián)網(wǎng)交互設(shè)計(jì)專(zhuān)家“一葉千鳥(niǎo)”網(wǎng)購(gòu)被騙5萬(wàn)余元。互聯(lián)網(wǎng)行業(yè)老兵網(wǎng)上購(gòu)物尚且被騙,普通網(wǎng)民在線(xiàn)購(gòu)物面對(duì)猖獗的網(wǎng)購(gòu)木馬、釣魚(yú)網(wǎng)站,已成待宰羔羊。
在大量同類(lèi)案例中,許多受害者向警方報(bào)案時(shí),卻無(wú)法清晰描述受騙經(jīng)過(guò)。大多數(shù)案件只騙幾百元,甚至幾十元。受害者投訴維權(quán)的成本太高,最后往往自認(rèn)倒霉。到目前為止,眾多網(wǎng)購(gòu)木馬制造者仍未落網(wǎng),網(wǎng)購(gòu)木馬變種仍然層出不窮。
2011年2月農(nóng)歷春節(jié)前后,多家全國(guó)性的商業(yè)銀行和地方城市銀行客戶(hù)遭遇大批量短信詐騙。騙子在短信中聲稱(chēng)銀行動(dòng)態(tài)口令升級(jí),請(qǐng)儲(chǔ)戶(hù)訪(fǎng)問(wèn)指定網(wǎng)站更新。許多儲(chǔ)戶(hù)信以為真,上網(wǎng)登錄了這些網(wǎng)站。將自己的銀行卡、手機(jī)號(hào)等信息提交,并隨后還按網(wǎng)站提示的方法,把銀行返回的驗(yàn)證碼也一并交給騙子。結(jié)果導(dǎo)致大量?jī)?chǔ)戶(hù)資金被盜,損失數(shù)千元至數(shù)百萬(wàn)元不等。
QQ號(hào)稱(chēng)有5億以上的用戶(hù)群,QQ號(hào)已經(jīng)成為事實(shí)上的網(wǎng)絡(luò)通行證,QQ群功能更是深受喜愛(ài)。2011年9月,首個(gè)自動(dòng)通過(guò)QQ群功能傳播的蠕蟲(chóng)病毒被截獲。該病毒偽裝成電視棒破解程序欺騙網(wǎng)民下載,盜取魔獸、郵箱及社交網(wǎng)絡(luò)賬號(hào)。
中毒后病毒會(huì)自動(dòng)訪(fǎng)問(wèn)QQ群共享空間,將病毒程序提交到群共享空間快速傳播,病毒的最終目的是下載更多盜號(hào)木馬,竊取虛擬財(cái)產(chǎn)。
該病毒獨(dú)特的傳播方式令安全研究人員吃驚,金山毒霸安全中心連夜和QQ安全中心協(xié)作,避免了大規(guī)模的蠕蟲(chóng)病毒傳播。
2011年6月28日晚8點(diǎn),新浪微博突然遭遇蠕蟲(chóng)式的“病毒”攻擊,眾多加V認(rèn)證的名人微博自動(dòng)發(fā)布帶攻擊鏈接的私信或微博。后查明,這是攻擊者利用新浪微博的XSS(跨站)漏洞攻擊,點(diǎn)擊某個(gè)微博短址鏈接后,會(huì)自動(dòng)加好友,自動(dòng)發(fā)微博并同時(shí)傳播攻擊鏈接。結(jié)果在短短半小時(shí)左右,數(shù)萬(wàn)人受波及。幸運(yùn)的是,攻擊者事實(shí)上并無(wú)惡意,只是一次惡作劇,但XSS蠕蟲(chóng)攻擊的威力已被公眾領(lǐng)教。
病毒傳播者利用QQ聊天工具傳送偽裝成“我的照片”,接收方在打開(kāi)美女照片的同時(shí),后門(mén)程序運(yùn)行。該木馬主要用來(lái)盜取QQ號(hào),和其他盜號(hào)木馬不同,這些竊賊只是趁QQ號(hào)主人不在線(xiàn)時(shí)試圖向QQ好友借錢(qián)購(gòu)買(mǎi)虛擬點(diǎn)卡或代付購(gòu)物,該病毒集團(tuán)以騙取錢(qián)財(cái)為最終目的。
隨著Android手機(jī)以越來(lái)越快的速度被用戶(hù)接受,寄生于Android操作系統(tǒng)的手機(jī)后門(mén)程序漸漸高發(fā)。2011年,金山毒霸手機(jī)安全中心就先后捕獲了偽裝成打地鼠游戲、老虎機(jī)游戲、美女拼圖游戲的手機(jī)病毒,這些病毒的主要目的是偷偷定制扣費(fèi)服務(wù),盜打電話(huà),竊取手機(jī)隱私信息,截取手機(jī)短信內(nèi)容,監(jiān)聽(tīng)手機(jī)通話(huà)錄音和獲取位置信息。手機(jī)惡意程序?qū)χ悄苁謾C(jī)用戶(hù)的信息安全構(gòu)成嚴(yán)重威脅。
《最高人民法院、最高人民檢察院關(guān)于辦理危害計(jì)算機(jī)信息系統(tǒng)安全刑事案件應(yīng)用法律若干問(wèn)題的解釋》于2011年6月20日通過(guò)。司法解釋進(jìn)一步明確了非法獲取計(jì)算機(jī)信息系統(tǒng)數(shù)據(jù),非法控制計(jì)算機(jī)信息系統(tǒng)相關(guān)的條款做了具體規(guī)定。新司法解釋的出臺(tái),對(duì)保護(hù)計(jì)算機(jī)系統(tǒng)安全,限制非法入侵行為,阻止病毒產(chǎn)業(yè)鏈的漫延具有重要意義。
“淘寶客欺騙者”病毒專(zhuān)門(mén)劫持淘寶網(wǎng)搜索結(jié)果。當(dāng)用戶(hù)在淘寶網(wǎng)搜索商品時(shí),會(huì)自動(dòng)跳轉(zhuǎn)到淘寶客搜索推廣站點(diǎn)。此后,任意交易賣(mài)家就要付出傭金,增加了網(wǎng)店經(jīng)營(yíng)成本,淘寶也會(huì)因此多支付傭金,而淘寶買(mǎi)家也因?yàn)g覽器被強(qiáng)行劫持,只搜索到病毒想推廣的商品而喪失了自由選擇的權(quán)利。
微博成為2011年最火熱的網(wǎng)絡(luò)應(yīng)用,微博傳播消息迅速快捷,成為釣魚(yú)網(wǎng)站傳播者的天堂。特別在2011年底出現(xiàn)大量網(wǎng)民個(gè)人信息被泄露之后,微博成為事件的重災(zāi)區(qū),每天有數(shù)千乃至上萬(wàn)人的ID被盜,盜號(hào)者利用偷來(lái)的微博帳號(hào)發(fā)布大量商業(yè)廣告或釣魚(yú)網(wǎng)站鏈接。好在公眾對(duì)中獎(jiǎng)之類(lèi)的釣魚(yú)已經(jīng)習(xí)以為常,微博帳號(hào)被盜后,再被騙錢(qián)的案例較少。
在追逐經(jīng)濟(jì)利益的時(shí)代,能給公眾留下深刻印象的病毒木馬已非常罕見(jiàn)。2011年,病毒木馬變得更隱蔽,病毒行為正在灰色化。惡性病毒在減少,惹人煩的騷擾型病毒卻在增加。以下是2011年度十大病毒。
鬼影是2010年出現(xiàn)的可以感染硬盤(pán)主引導(dǎo)記錄的病毒,該病毒甫一出現(xiàn),就因成功直接在Windows下改寫(xiě)硬盤(pán)分區(qū)表而聞名。2011年鬼影病毒升級(jí)了數(shù)個(gè)版本,其特點(diǎn)基本為改寫(xiě)硬盤(pán)主引導(dǎo)記錄(MBR)釋放驅(qū)動(dòng)程序替換系統(tǒng)文件,干擾或阻止殺毒軟件運(yùn)行,惡意修改主頁(yè),下載多種盜號(hào)木馬。
在最新出現(xiàn)的版本中,還會(huì)釋放自己的驅(qū)動(dòng)程序和殺毒軟件對(duì)抗,阻止殺毒軟件修復(fù)被改寫(xiě)的硬盤(pán)主引導(dǎo)記錄(MBR)。2011年9月,鬼影4代病毒(其他殺毒廠(chǎng)商稱(chēng)為BMW病毒),除了上述特征還可感染電腦特定型號(hào)的主板BIOS芯片,使病毒的清除更加困難。
QQ群蠕蟲(chóng)病毒是2011年突然爆發(fā)的一種傳播性很強(qiáng)的病毒,中毒電腦的QQ會(huì)自動(dòng)轉(zhuǎn)發(fā)群消息,是第一個(gè)可以利用QQ群共享來(lái)傳播的蠕蟲(chóng)病毒。該病毒主要偽裝成電視棒破解程序欺騙網(wǎng)民下載,盜取魔獸、郵箱及社交網(wǎng)絡(luò)賬號(hào)。
變形金剛類(lèi)病毒最初是在一個(gè)偽裝外掛的網(wǎng)站上發(fā)現(xiàn),病毒利用暴風(fēng)影音加載DLL文件時(shí)不校驗(yàn)的漏洞使病毒文件得到運(yùn)行機(jī)會(huì)。變形金剛病毒開(kāi)創(chuàng)了利用正常軟件間接加載病毒的先河,此后,這種手法被大量病毒作者復(fù)制。中毒電腦會(huì)隨機(jī)不定時(shí)彈出網(wǎng)頁(yè)廣告,變形金剛感染了超過(guò)16萬(wàn)臺(tái)電腦。
2011年輸入法盜號(hào)木馬病毒釋放的mgtxxx.ocx文件攔截量曾經(jīng)居高不下,病毒還推廣較多的互聯(lián)網(wǎng)軟件賺取推廣費(fèi),病毒的主要目的是盜取游戲賬號(hào)。該病毒最大的特點(diǎn)是注入注入輸入法程序,當(dāng)用戶(hù)按ctrl+shift切換輸入法時(shí),會(huì)激活病毒程序。
這類(lèi)病毒是由易語(yǔ)言編寫(xiě),利用“我的自拍”“美女圖片”做誘餌盜取QQ賬號(hào)。該病毒制造了一個(gè)透明的按鈕貼在QQ登錄按鈕上。強(qiáng)迫中毒電腦QQ下線(xiàn),逼迫用戶(hù)手動(dòng)輸入QQ密碼后點(diǎn)擊登錄。該病毒強(qiáng)大的迷惑性感染了數(shù)十萬(wàn)臺(tái)電腦。
該病毒是一個(gè)仿圖片的病毒,實(shí)質(zhì)是一個(gè)遠(yuǎn)程控制程序。用戶(hù)一旦打開(kāi)查看此“圖片”,遠(yuǎn)控程序就會(huì)在計(jì)算機(jī)后臺(tái)悄然運(yùn)行,為黑客打開(kāi)便利之門(mén)。黑客可以像控制自己電腦一樣控制中毒電腦,這可能會(huì)導(dǎo)致用戶(hù)隱私信息泄漏和虛擬財(cái)產(chǎn)被盜,甚至黑客可以利用其組建僵尸網(wǎng)絡(luò),對(duì)目標(biāo)計(jì)算機(jī)進(jìn)行攻擊。這個(gè)病毒的特點(diǎn)是使用空格鍵為啟動(dòng)快捷鍵,每按一次空格,就激活病毒程序運(yùn)行,空格幽靈由此得名。
DNF假面類(lèi)病毒也是通過(guò)偽游戲外掛網(wǎng)站傳播的,其最主要目的是盜取網(wǎng)絡(luò)游戲DNF(地下城與勇士)賬號(hào)。病毒巧妙地修改了網(wǎng)絡(luò)相關(guān)的系統(tǒng)組件,當(dāng)用戶(hù)開(kāi)機(jī)撥號(hào)連網(wǎng)或運(yùn)行任何有訪(fǎng)問(wèn)網(wǎng)絡(luò)行為的程序時(shí),比如訪(fǎng)問(wèn)網(wǎng)絡(luò)鄰居時(shí),病毒就被觸發(fā)。
淘寶客劫持木馬是指劫持瀏覽器訪(fǎng)問(wèn)淘寶網(wǎng)、淘寶商城到淘寶客頁(yè)面的一類(lèi)木馬病毒。這類(lèi)病毒是通過(guò)推廣淘寶客導(dǎo)致商家成本上升傭金被吸走。淘寶客病毒在2011年嚴(yán)重感染,對(duì)淘寶的正常經(jīng)營(yíng)構(gòu)成較嚴(yán)重影響,許多店主表示傭金花冤枉了,不得已只能放棄淘寶客這種推廣方式。
這類(lèi)病毒通過(guò)成人網(wǎng)站的專(zhuān)用播放器傳播,感染后,會(huì)在后臺(tái)下載更多木馬和流氓軟件,竊取用戶(hù)信息。該病毒竊取QQ號(hào)的方法比較獨(dú)特,病毒的主要目標(biāo)是Q幣余額不為0的帳號(hào)。對(duì)沒(méi)有Q幣的帳號(hào),雖然也可順手偷走,但病毒作者并未將這些QQ號(hào)的登錄信息發(fā)往遠(yuǎn)程服務(wù)器。
網(wǎng)購(gòu)木馬在2011年全年都很活躍,從發(fā)現(xiàn)它的第一天到現(xiàn)在,版本一直在更新,手法一直在變換。有多個(gè)網(wǎng)購(gòu)木馬成功突破安全軟件的防御,甚至有網(wǎng)購(gòu)木馬還會(huì)直接推薦安裝某安全瀏覽器,因?yàn)橹挥性诰W(wǎng)民使用這種瀏覽器購(gòu)物時(shí),病毒才會(huì)偷竊成功。
網(wǎng)購(gòu)木馬伴隨2010年網(wǎng)購(gòu)爆發(fā)增長(zhǎng)而激增,2011年前2個(gè)月,平均每月增加新變種近3000個(gè)。
在惡意軟件的構(gòu)成中,木馬(troj)類(lèi)(含木馬下載器)占據(jù)絕對(duì)主流,蠕蟲(chóng)病毒、宏病毒、感染型病毒的數(shù)量在惡意軟件總數(shù)中的占比持續(xù)減少。
2011年,病毒感染之后破壞系統(tǒng)的情況進(jìn)一步減少,病毒導(dǎo)致系統(tǒng)崩潰或者變卡、變慢的情況也在減少,部分原因是計(jì)算機(jī)硬件性能提升,多核CPU正在普及,病毒木馬即使耗光一個(gè)核心的資源,剩余的系統(tǒng)資源也基本不影響正常功能的運(yùn)行。
在這種情況下,木馬得以有更多機(jī)會(huì)在中毒電腦隱藏而不被發(fā)現(xiàn)。2011年病毒比較典型的現(xiàn)象有:
1) 瀏覽器設(shè)置被強(qiáng)行篡改:如瀏覽器主頁(yè)強(qiáng)行被設(shè)定為某個(gè)網(wǎng)址導(dǎo)航站,收藏夾中被加入若干網(wǎng)址,手動(dòng)修改無(wú)效。桌面生成商業(yè)網(wǎng)站的訪(fǎng)問(wèn)鏈接,無(wú)法輕易刪除。瀏覽器彈出廣告,經(jīng)常訪(fǎng)問(wèn)釣魚(yú)網(wǎng)站。
2) 莫名其妙被安裝了較多軟件。
3) 在線(xiàn)購(gòu)物時(shí)被騙錢(qián),網(wǎng)銀明明顯示扣款成功,交易系統(tǒng)卻顯示未付款。
4) QQ或MSN被盜后出現(xiàn)異常登錄,朋友聲稱(chēng)自己的QQ號(hào)或MSN自動(dòng)發(fā)出消息,或者被人冒充向好友借錢(qián),或向聊天群組上傳帶毒附件。
5) 游戲帳號(hào)或裝備被盜。
6) 其他不易被網(wǎng)民主觀(guān)察覺(jué)且更為嚴(yán)重的影響:電腦被遠(yuǎn)程控制、個(gè)人資料被泄露。
2011年,病毒木馬傳播更加依賴(lài)互聯(lián)網(wǎng)通道,利用瀏覽器及相關(guān)組件漏洞掛馬攻擊的情況雖仍然存在,但由于瀏覽器自身漏洞的修補(bǔ)越來(lái)越及時(shí),網(wǎng)頁(yè)防護(hù)工具越來(lái)越有效,掛馬攻擊的成功率變得很低。
殺毒軟件還普遍加強(qiáng)了對(duì)U盤(pán)病毒的防護(hù)和查殺,使得U盤(pán)傳播病毒的情況也有所下降,病毒木馬更多的使用了網(wǎng)絡(luò)下載和即時(shí)通信工具傳播。
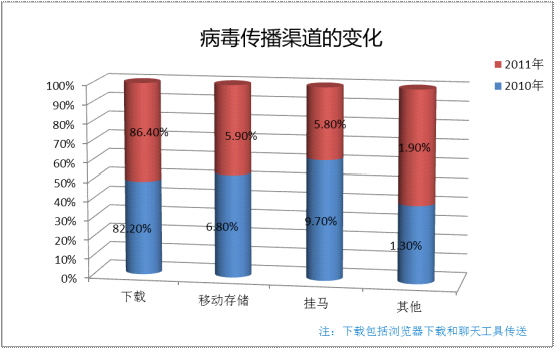
圖 12 病毒傳播渠道的變化
鑒于下載是病毒傳播的主渠道,金山毒霸2012中特別強(qiáng)化了邊界防御功能。在使用瀏覽器下載或聊天時(shí)接收文件帶毒的比例在6%-10%之間,這是一個(gè)相當(dāng)龐大且危險(xiǎn)的數(shù)據(jù):意味著,每下載10個(gè)軟件,就可能遇到一個(gè)文件帶毒。
在殺毒軟件不斷針對(duì)下載渠道改進(jìn)防御系統(tǒng)的情況下,下載傳毒也變得不那么容易了。觀(guān)察發(fā)現(xiàn)從年初到目前,下載保護(hù)攔截到病毒的概率正在緩慢下降。
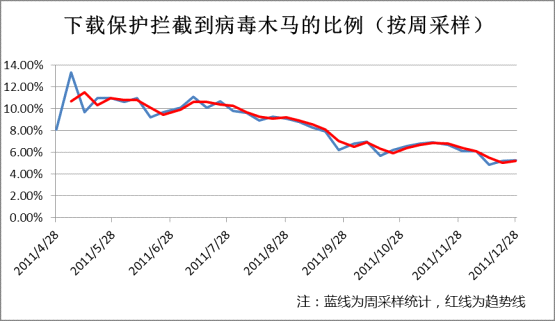
圖 19 下載保護(hù)攔截到病毒的概率約占下載總量的8%左右
盜版視頻、成人視頻網(wǎng)站在病毒傳播中起著舉足輕重的作用。殺毒軟件一般作法是攔截帶毒播放器的運(yùn)行,結(jié)果有大約20%的網(wǎng)民選擇關(guān)閉殺毒軟件后,繼續(xù)下載帶毒播放器。金山毒霸2012采用安全看片功能,來(lái)隔離病毒運(yùn)行,該功能推出后大大降低了看片中毒的概率。
統(tǒng)計(jì)結(jié)果:訪(fǎng)問(wèn)視頻網(wǎng)站安裝帶毒播放器的平均超過(guò)2萬(wàn)次每天,按提示進(jìn)入安全看片的超過(guò)1.5萬(wàn)次,有4000余次會(huì)選擇關(guān)閉網(wǎng)頁(yè)拒絕帶毒播放器,堅(jiān)持下載帶毒播放器的下降到數(shù)百次。
2011年底自CSDN被暴庫(kù)以后各大網(wǎng)站紛紛被“脫褲”,用戶(hù)的賬號(hào)密碼瞬間暴露出來(lái),相對(duì)單個(gè)的計(jì)算機(jī)來(lái)說(shuō),服務(wù)器就是一個(gè)寶庫(kù)。在客戶(hù)端防御越來(lái)越嚴(yán)密時(shí),服務(wù)器可能會(huì)被列入重點(diǎn)攻擊目標(biāo)。
2011年底有關(guān)隱私泄露的話(huà)題引發(fā)長(zhǎng)達(dá)一個(gè)月的討論,之前只在小圈子流傳的公眾數(shù)據(jù)一夜之間暴露在公眾面前,網(wǎng)民安全感頓失。互聯(lián)網(wǎng)還值得信任嗎?
金山毒霸官方微博對(duì)此做了簡(jiǎn)單調(diào)查,調(diào)查網(wǎng)民對(duì)最常使用的20種互聯(lián)網(wǎng)服務(wù)做信任投票,選擇心目中最信任的五個(gè)互聯(lián)網(wǎng)服務(wù)。這個(gè)小調(diào)查用來(lái)觀(guān)察網(wǎng)民對(duì)常見(jiàn)的互聯(lián)網(wǎng)服務(wù)的信心指數(shù),截止2月9日,該活動(dòng)共吸引了8370名網(wǎng)民參與。
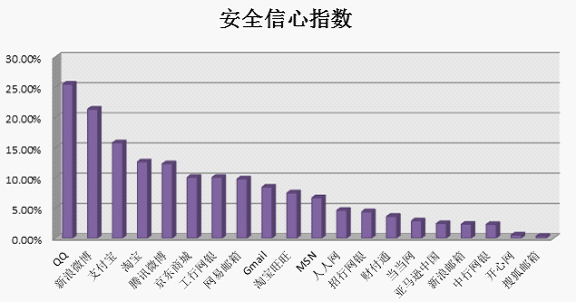
圖 13 網(wǎng)民對(duì)互聯(lián)網(wǎng)服務(wù)的信心指數(shù)
面對(duì)黑客從客戶(hù)端到服務(wù)器的全方位威脅,網(wǎng)民需要更加完善的從客戶(hù)端到服務(wù)器的全方位安全服務(wù)。希望網(wǎng)絡(luò)服務(wù)除了常規(guī)的口令驗(yàn)證之外,還能提供手機(jī)驗(yàn)證;發(fā)現(xiàn)異常登錄時(shí),及時(shí)提醒;必要時(shí),可暫時(shí)鎖定服務(wù);希望所有網(wǎng)絡(luò)服務(wù)都能加密存儲(chǔ)、傳輸用戶(hù)提交的數(shù)據(jù),阻止未經(jīng)授權(quán)的訪(fǎng)問(wèn),防止數(shù)據(jù)被監(jiān)聽(tīng)。從而讓更多的互聯(lián)網(wǎng)服務(wù)給網(wǎng)民以安全感。
金山毒霸安全中心在分析病毒傳播規(guī)律時(shí)發(fā)現(xiàn),一些早已可以查殺的病毒總在不斷造成較多的感染。在聯(lián)系過(guò)用戶(hù)之后得知,很多情況下用戶(hù)明明知道程序有風(fēng)險(xiǎn)(殺毒軟件已經(jīng)報(bào)告了),但為了使用這些軟件,用戶(hù)會(huì)按那些網(wǎng)站的提示關(guān)閉殺毒軟件,再運(yùn)行危險(xiǎn)程序。殺毒廠(chǎng)商需要克服這些利用社會(huì)工程學(xué)欺騙來(lái)傳播病毒的問(wèn)題。
2012年,病毒產(chǎn)業(yè)追逐經(jīng)濟(jì)利益的趨勢(shì)不會(huì)改變,但隨著監(jiān)管部門(mén)打擊力度的加大,以及殺毒軟件云安全體系的防護(hù),我們看到大量病毒正在趨于灰色化:即破壞性越來(lái)越不明顯,比如鎖定主頁(yè),添加瀏覽器書(shū)簽和推廣互聯(lián)網(wǎng)軟件。中毒用戶(hù)在清除失敗時(shí),會(huì)覺(jué)得破壞并不嚴(yán)重,而對(duì)病毒采取姑息態(tài)度。有些商業(yè)公司為了更快速的推廣自己的軟件,默許這種惡意推廣行為的存在。
病毒和釣魚(yú)網(wǎng)站勾結(jié)的情況將會(huì)增加,我們已經(jīng)觀(guān)察到某些病毒感染后,會(huì)篡改DNS解析,當(dāng)用戶(hù)訪(fǎng)問(wèn)正常網(wǎng)站時(shí),會(huì)由于域名解析錯(cuò)誤,用戶(hù)會(huì)訪(fǎng)問(wèn)到一個(gè)釣魚(yú)網(wǎng)站。
采用塞班操作系統(tǒng)的手機(jī)正在迅速被Android系統(tǒng)取代,國(guó)內(nèi)Android市場(chǎng)管理又相對(duì)寬松混亂。高性能智能手機(jī)在移動(dòng)互聯(lián)網(wǎng)的使用體驗(yàn)和PC沒(méi)有本質(zhì)差異。攻擊手機(jī)系統(tǒng)可以獲得非常直接的經(jīng)濟(jì)收益,預(yù)計(jì)原來(lái)基于PC互聯(lián)網(wǎng)的攻擊者會(huì)逐步向手機(jī)平臺(tái)轉(zhuǎn)移,首當(dāng)其沖的就是迅速普及的Android操作系統(tǒng)。
報(bào)告全文下載:http://www.9988r.com/zhuanti/pdf/baogao.pdf
免責(zé)聲明:
本安全研究報(bào)告系采用金山網(wǎng)絡(luò)云安全系統(tǒng)的統(tǒng)計(jì)數(shù)據(jù)分析得出,部分?jǐn)?shù)據(jù)來(lái)源于金山網(wǎng)絡(luò)客戶(hù)服務(wù)中心的回訪(fǎng)調(diào)查。數(shù)據(jù)主要覆蓋中國(guó)大陸地區(qū),并與金山毒霸系列安全產(chǎn)品的用戶(hù)覆蓋范圍大致吻合。金山僅保證在其可掌握的數(shù)據(jù)、技術(shù)水平許可范圍內(nèi)出具本報(bào)告,如若本報(bào)告闡述之狀況、數(shù)據(jù)與其它機(jī)構(gòu)研究結(jié)果有差異,請(qǐng)讀者自行辨別。
聯(lián)系方式:金山安全實(shí)驗(yàn)室電話(huà):010-62927779
版權(quán)所有? 2010 - 2026 北京靈豹智能科技有限公司 京ICP備2025133740號(hào)-18
地址:北京市朝陽(yáng)區(qū)萬(wàn)東科技文創(chuàng)園11號(hào)樓 電話(huà):0756-3327084